Требования регуляторов
Централизованный мониторинг, регистрация событий и инцидентов, отчётность и контроль процессов информационной безопасности в регулируемых инфраструктурах.
Мониторинг, корреляция и расследование инцидентов информационной безопасности в реальном времени.
SC SIEM связывает события, контекст активов и Threat Intelligence в управляемые инциденты, чтобы аналитик быстрее понимал, что произошло и как реагировать.
Единая платформа мониторинга, корреляции и расследования инцидентов информационной безопасности.
Security Capsule SIEM (SC SIEM) — централизованная автоматизированная система мониторинга событий и выявления инцидентов информационной безопасности, сертифицированная ФСТЭК России и внесённая в реестр отечественного ПО.
Система помогает выполнять требования регуляторов, централизовать контроль безопасности и ускорять работу специалистов ИБ: от сбора событий и корреляции до расследования и управления инцидентом.
SC SIEM формирует контекст вокруг каждого инцидента: обнаруживает и актуализирует активы инфраструктуры, связывает события с индикаторами компрометации и данными Threat Intelligence, а после запуска оператором ИИ-расследование анализирует инцидент непосредственно в его карточке.
Специальное предложение для лицензии ФСТЭК России по мониторингу

SC SIEM уже доверяют ведущие компании из энергетики, транспорта, здравоохранения и государственного сектора. Единый центр мониторинга снижает риски инцидентов, помогает соответствовать требованиям регуляторов и даёт руководству прозрачный контроль над безопасностью бизнеса.
Все кейсыОдин из крупнейших российских цифровых сервисов в сфере образования: электронные дневники и журналы, взаимодействие школ, педагогов, учеников и родителей в едином информационном контуре.
Читать кейсSC SIEM объединяет мониторинг событий и инцидентов в едином контуре, помогает поддерживать выполнение требований регуляторов и формирует понятную основу для контроля состояния информационной безопасности. Прозрачная модель внедрения и лицензирования упрощает планирование затрат и развитие системы по мере роста инфраструктуры.
Специалист ИБ получает корреляцию событий с сохранением состояния, ретроспективный поиск, карточку инцидента, хронологию расследования, управление жизненным циклом и контекст Threat Intelligence. IoC и связанные события помогают быстрее перейти от срабатывания правила к проверке гипотезы и принятию решения.
SC SIEM поддерживает централизованный сбор событий от рабочих станций, серверов, сетевого оборудования, приложений и средств защиты. Модульная архитектура позволяет начинать с компактного развёртывания, а затем масштабировать сбор, корреляцию и хранение без смены рабочего процесса операторов.
Централизованный мониторинг, регистрация событий и инцидентов, отчётность и контроль процессов информационной безопасности в регулируемых инфраструктурах.
Потоковая корреляция с сохранением состояния, правила обнаружения, приоритизация срабатываний и повторный анализ накопленных событий.
Связанные события, IoC, Threat Intelligence, хронология действий аналитика и управление полным жизненным циклом инцидента.
Интеграция с ГосСОПКА и НКЦКИ, источниками Threat Intelligence, средствами защиты и дополнительными сервисами поиска и анализа.
От инфраструктуры до готовой системы: эксперты вендора берут интеграцию и настройку, чтобы SOC получил работающий контур с первого дня.
Сначала фиксируем уязвимости на живой инфраструктуре, затем ставим SC SIEM и повторяем проверку: видно, какие атаки система поймала.
Как устроен Этап №0Индикаторы, кампании и инфраструктура атакующих — в одном контуре с корреляцией SC SIEM.
Открыть ThreatLensОт нескольких десятков источников до централизованной обработки высоконагруженной инфраструктуры.
События поступают в единый контур сбора, при этом корреляция выполняется непосредственно в потоке — параллельно нормализации и хранению.
SC SIEM имеет модульную архитектуру и масштабируется вертикально и горизонтально. Для небольших инфраструктур доступно развёртывание All-in-one, для крупных организаций — распределённая архитектура, а для высоконагруженных сред — кластерная конфигурация с механизмами отказоустойчивости.
SC SIEM принимает логи и телеметрию от АРМ, серверов, сетевого оборудования и ПО/СЗИ. Поддерживаются агентский и безагентный сбор, протоколы Syslog, SNMP и нативные коннекторы для Windows и Linux.
 Это обеспечивает гибкость при подключении источников и минимизирует нагрузку на инфраструктуру.
SC SIEM преобразует данные из любых источников в структурированный вид и позволяет создавать собственные правила нормализации. Корреляция выполняется напрямую в потоке событий, без жёсткой зависимости от нормализации и базы данных.
Такой подход исключает задержки и обеспечивает достоверность анализа даже при росте количества источников.
SC SIEM анализирует события в реальном времени и ретроспективно, используя многоуровневую корреляцию с сохранением состояния.
Система поддерживает мастера правил, группировку и приоритизацию срабатываний, а также повторный анализ архивов для поиска скрытых атак. Корреляция выполняется в потоке, без зависимости от нормализации и индексации в БД, что обеспечивает минимальные задержки и высокую точность при больших нагрузках.
Подозрительная последовательность событий аутентификации
Инцидент сформирован правилом SC-DEMO-1728. Связаны три события для user.demo на host-01.example.
| Дата и время | 11.09.2026 09:41:19 |
|---|---|
| Хост | host-01.example |
| Учётная запись | user.demo |
| Источник | 192.0.2.15 |
| SID | SC-DEMO-1728 |
| Тип класса | suspicious-login |
SC SIEM сохраняет исходные (raw) и нормализованные события, а также инциденты и служебные данные. Поддерживаются настраиваемые сроки хранения, резервирование и архивация.
 Доступен ретроспективный поиск и повторный анализ событий для выявления ранее не обнаруженных атак. Целостность журналов обеспечивается криптографическими механизмами и ролевым контролем доступа.
Консоль SC SIEM — единое окно управления безопасностью. Руководитель получает дашборды и отчёты о состоянии инфраструктуры, а сотрудники ИБ работают в веб-интерфейсе с компьютера или мобильного устройства.
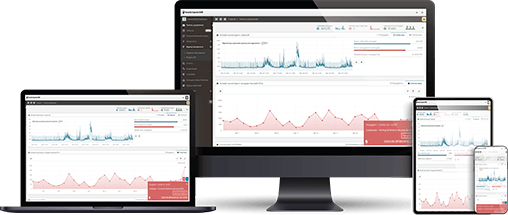
Всё прозрачно и наглядно — от общей картины рисков до конкретных инцидентов.
В консоли доступны поиск по событиям в MongoDB, а при подключении опционального слоя Elasticsearch — расширенный поиск с отдельными шаблонами запросов и сохранёнными задачами поиска. Карточка инцидента поддерживает расследование с формированием пользовательской хронологии расследования, а также расширенное управление жизненным циклом инцидента: статусы, назначение ответственных, сроки выполнения и комментарии.
Неуспешная попытка входа
| Дата и время | 11.09.2026 10:41:23 |
|---|---|
| Критичность | Высокая |
| Источник | host-01.example |
| IP | 192.0.2.15 |
| Пользователь | user.demo |
| Сообщение | Неуспешная попытка входа |
| Процесс | sshd |
Все новые функции SC SIEM предоставляются действующим пользователям без доплаты и входят в пакет технической поддержки.
ИИ в SC SIEM работает в двух взаимодополняющих режимах. ИИ-ассистент помогает быстро понять отдельное событие или инцидент: формирует краткое и подробное описание, выделяет ключевые факты, предлагает рекомендации и оценивает вероятность ложного срабатывания.
После запуска оператором ИИ-расследование анализирует инцидент непосредственно в его карточке. ИИ-агент проверяет правило корреляции и локальную базу IoC, при наличии подключения обращается к CRATU Threat Intelligence, а затем ищет связанные события, инциденты и индикаторы компрометации в базах SC SIEM.
Найденные связи, IoC и заметки добавляются в хронологическую шкалу расследования. По завершении оператор получает итоговое заключение со структурой «Что произошло», «Вердикт», «Обоснование» и «Рекомендации».

Подозрительная последовательность событий аутентификации
Правило корреляции зафиксировало связанную последовательность событий для учётной записи user.demo на host-01.example.
| Дата и время | 18.03.2026 14:02:18 |
|---|---|
| Хост | host-01.example |
| Учётная запись | user.demo |
| Источник | 192.0.2.15 |
| Назначение | 198.51.100.10 |
| SID | 5001728-DEMO |
| Тип класса | suspicious-login |
Интерактивная матрица показывает, какие механизмы системы используются для мониторинга, регистрации событий, выявления и расследования инцидентов в регулируемых информационных системах.
Государственные информационные системы
Информационные системы персональных данных
Критическая информационная инфраструктура
Финансовые организации
Для каждой позиции показаны механизмы SC SIEM, участвующие в её реализации.
Прямая реализация, техническая поддержка требования и организационные меры разделены.
Изменения нормативных документов отражаются в специализированной матрице.
SC SIEM обеспечивает круглосуточное выявление угроз и мгновенные оповещения. Движок корреляции работает в потоке событий, объединяя данные из разных источников. Службы безопасности расследуют инциденты в карточке инцидента, формируя пользовательскую хронологическую шкалу расследования.
ИИ-ассистент помогает интерпретировать события и инциденты в карточке: выделяет контекст, выявляет шаблоны поведения атакующих и предлагает рекомендации по реагированию. Полное ИИ-расследование запускается оператором. Аналитики SOC получают структурированные данные вместо «сырой телеметрии».
ПодробнееSC SIEM можно использовать как сервис. Каждый клиент получает индивидуальный экземпляр системы с полной изоляцией данных и персональной консолью. Это снижает затраты на инфраструктуру и кадры, при этом компания выполняет требования регуляторов и получает круглосуточный мониторинг.
ПодробнееДля значимых объектов критической информационной инфраструктуры незаменимым инструментом станет модуль ГосСОПКА. Модуль помогает соответствовать требованиям законодательства для ЗОКИИ и своевременно взаимодействовать с НКЦКИ: организация не только защищена, но и выполняет обязательные регуляторные процедуры.
ПодробнееSC SIEM поддерживает поиск по текущим и архивным событиям в MongoDB, а при подключении опционального слоя Elasticsearch — расширенные сценарии проактивного поиска угроз. Готовые шаблоны запросов для MongoDB и Elasticsearch помогают быстрее проверять гипотезы, а сохранённые поисковые задачи упрощают повторное использование типовых сценариев анализа.

АО «Дневник.ру» усилило контур кибербезопасности: SC SIEM объединила события сотни Unix-серверов, AD и СЗИ в единую картину, добавив контроль уязвимостей через XSpider. Практический кейс внедрения 2025 года — про наблюдаемость, корреляцию и управляемость инцидентов на образовательной платформе.

ИТ-служба одной из крупнейших железнодорожных компаний столкнулась с низкой прозрачностью событий ИБ и ограничениями стандартного журналирования в Windows и Linux. Многие угрозы оставались незамеченными, а время реагирования затягивалось. Решение? Внедрение утилиты Sysmon и интеграция её событий в платформу Security Capsule SIEM. Благодаря этому удалось повысить точность обнаружения инцидентов, сократить время реагирования и создать единое хранилище событий для всей ИТ-инфраструктуры. В кейсе — подробности реализации, настройки, тестирования и результаты, включая реальные выявленные случаи несанкционированного доступа. Читайте, как это было сделано — и как применить подобный подход в своей организации.

ТФОМС Ленинградской области внедрил SC SIEM для обеспечения информационной безопасности и контроля доступа к критичным медицинским системам.
SC SIEM получает признание профессионального и технологического сообщества.
Три бесплатных курса образуют единую траекторию подготовки: оператор учится работать с событиями и инцидентами, администратор — разворачивать и сопровождать контур, а уровень Professional связывает данные, обнаружение, расследование и управляемую эксплуатацию.
Работа с событиями и инцидентами в SC SIEM: от мониторинга и триажа до расследования и документирования результата.
Развёртывание и сопровождение SC SIEM: архитектура, сервисы, источники событий, резервирование и диагностика контура.
Профессиональная эксплуатация SIEM: качество данных, инженерия обнаружения, тонкая настройка, расследование и управление изменениями.
Разработана комплексная программа «Security Capsule SIEM: администрирование и аналитика SOC»: занятия с преподавателем, учебный стенд, лабораторные работы, раздельные траектории администратора и аналитика SOC и итоговая практическая аттестация. Приглашаем учебные центры к сотрудничеству и реализации программы на базе методических материалов вендора.
Обновления продукта, исследования, экспертные материалы и события.
 Cobalt Strike Beacon: как увидеть ритм C2 в событиях SIEMРазбираем сценарий обнаружения Cobalt Strike Beacon: от IOC и Threat Intelligence до события, инцидента и расследования в Security Capsule SIEM.Читать
 Workshop SC SIEM: расследование Rhadamanthys от IOC до инцидентаSecurity Capsule SIEM представляет практический Workshop по расследованию киберугрозы Rhadamanthys. В демонстрации показан полный рабочий сценарий SOC: от получения контекста угрозы и индикаторов компрометации до обнаружения события, формирования инцидента и проведения расследования в SC SIEM.Читать
 Security Capsule SIEM обновила учебный курс для операторов SOCМы полностью переработали учебный курс Security Capsule SIEM для операторов SOC. Теперь обучение построено вокруг реальной рабочей смены: мониторинг событий, анализ и расследование инцидентов, корреляция, IoC, Threat Intelligence, контроль Active Directory и работа с ИИ-помощником. Теория закрепляется практическими заданиями непосредственно в консоли SC SIEM.Читать
 В Security Capsule SIEM появился раздел «Активы»: автоматизированная инвентаризация и контроль инфраструктурыНовый функционал SC SIEM помогает обнаруживать информационные активы на основе данных подключённых источников, формировать единый реестр, актуализировать сведения об инфраструктуре и связывать активы с событиями, инцидентами и уязвимостями.Читать
 ИИ-расследование в Security Capsule SIEM: от сигнала к заключениюВ Security Capsule SIEM реализовано ИИ-расследование инцидентов. Система анализирует правило корреляции, проверяет индикаторы и связанные события, дополняет хронологию и формирует итоговое заключение.Читать
 Security Capsule SIEM протестирована в рамках подготовки к КазаньФоруму 2026Security Capsule SIEM была подготовлена и протестирована в составе единого контура кибербезопасности XVII Международного экономического форума «Россия — Исламский мир: КазаньФорум» 2026.Читать
 Security Capsule SIEM и приказ ФСТЭК России №117: какие требования помогает выполнить SIEM-системаПриказ ФСТЭК России №117 усиливает требования к защите информации в государственных и иных информационных системах. Разбираем, какие положения документа связаны с мониторингом информационной безопасности, регистрацией событий, выявлением инцидентов, анализом угроз и управлением уязвимостями — и показываем, как Security Capsule SIEM помогает выполнить эти требования на практике.Читать
 ИТБ представляет CRATU ThreatLens — портал киберразведки для быстрого анализа индикаторов компрометации и усиления контура защитыИТБ представляет CRATU ThreatLens — портал киберразведки для поиска, анализа и мониторинга индикаторов компрометации. Для заказчиков SC SIEM в 2026 году доступ к порталу предоставляется бесплатно на 1 год.Читать
 Security Capsule SIEM: модуль IOC для быстрого выявления индикаторов компрометацииSecurity Capsule SIEM расширяет возможности мониторинга и расследования за счёт модуля IOC. Решение помогает централизованно работать с индикаторами компрометации, выявлять их в событиях ИБ и быстрее переводить разрозненные сигналы в понятные действия для SOC и ИБ-команды.Читать
 Security Capsule SIEM: расследование и управление инцидентом в единой карточкеSC SIEM расширяет возможности расследования и управления инцидентами: в карточке инцидента доступны пользовательская хронологическая шкала, связывание событий, инцидентов и IoC, назначение ответственных, сроки выполнения, комментарии и управление статусами расследования. Читать
 Security Capsule SIEM показывает MITRE ATT&CK в действии: от initial access до destructive impactSecurity Capsule SIEM помогает видеть атаку в логике MITRE ATT&CK — от initial access до destructive impact. Система в реальном времени выявляет техники злоумышленников, связывает события в единую цепочку атаки, обогащает инциденты IoC и Threat Intelligence, а также помогает SOC-команде быстрее расследовать и точнее реагировать на реальные TTP.Читать
 Искусственный интеллект в информационной безопасности компании: возможности, риски и контрольИИ усиливает информационную безопасность компании, помогая анализировать события, находить аномалии и поддерживать специалистов ИБ. Но эффективным он становится только при контролируемом применении: с качественными данными, регламентами, проверкой человеком и управлением рисками.Читать
Как отечественная SIEM показывает расследование инцидентов с участием GigaChat — в специальном проекте «Коммерсанта».
Читать в КоммерсантеSC SIEM разворачивается на отечественных дистрибутивах из реестра Минцифры и на популярных платформах с открытым исходным кодом.
Четыре способа получить SC SIEM: разово, по подписке или как сервис. Стоимость предсказуема, скрытых условий нет.
Бессрочная лицензия · апплаенс
Быстрый запуск «из коробки», минимум усилий со стороны ИТ.
Бессрочная лицензия
Для госсектора и организаций со стабильной ИТ-инфраструктурой.
12 или 24 месяца
Нужна гибкость бюджета и модель операционных расходов (OPEX), удобна для облака.
Бессрочная лицензия
Для провайдеров услуг и мультиклиентских сред.
Для компаний, планирующих получение или расширение лицензии ФСТЭК России на деятельность по технической защите конфиденциальной информации, компания ИТБ подготовила специальное предложение на Security Capsule SIEM.
Условия специального предложенияСтоимость SC SIEM по специальному предложению 474 000 ₽
SC SIEM поставляется через федеральных дистрибьюторов: они обеспечивают закупку, обучение специалистов и первую линию технической поддержки.
Один из ключевых партнёров по поставке SC SIEM. Компания специализируется на решениях в области информационной безопасности и инфраструктуры, обеспечивает обучение специалистов, внедрение и техническую экспертизу. За счёт широкой партнёрской сети Axoft помогает быстро развернуть SC SIEM в корпоративных и государственных сегментах.
axoftglobal.ru
Один из крупнейших ИТ-дистрибьюторов России и СНГ, обладающий широкой партнёрской сетью. При внедрении SC SIEM Mont обеспечивает доступность поставок, логистику и сервисную поддержку. Это упрощает развёртывание системы в проектах федерального и регионального масштаба.
mont.ruСтаньте дистрибьютором SC SIEM
Мы открыты к партнёрству и расширяем сеть поставок в регионах России и СНГ.
Обсудить сотрудничествоОтветы на вопросы о пилоте, обработке событий и эксплуатации системы.
Да. Для пилота выбираются приоритетные источники, сценарии атак, правила корреляции и измеримые критерии успешности. Пилот позволяет проверить качество сбора событий, формирование инцидентов, нагрузку на инфраструктуру и работу оператора на реальных данных.
Платформа может работать на инфраструктуре заказчика, в среде виртуализации или в облаке. Доступны компактная конфигурация All-in-one, распределённая архитектура и кластерное развёртывание. Основной контур SC SIEM может находиться внутри периметра заказчика, а внешние сервисы Threat Intelligence и ИИ подключаются в соответствии с согласованной схемой интеграции.
Расчёт выполняется по количеству источников, средней и пиковой нагрузке EPS, среднему размеру события, сроку хранения, необходимости сохранять исходные и нормализованные данные, требованиям к резервированию и географическому распределению. Итоговый сайзинг формируется до пилота и уточняется по его результатам.
При готовой инфраструктуре и заранее согласованном составе источников базовая пуско-наладка может выполняться по типовому сценарию продолжительностью 10 дней. Полный срок зависит от количества интеграций, архитектуры, требований к приёмке и объёма миграции. Переход с другой SIEM обычно выполняется поэтапно: инвентаризация источников и правил, параллельный сбор, проверка сценариев и последующее переключение.
Доступны All-in-one в виде готового комплекса, бессрочная лицензия On-prem, подписка на 12 или 24 месяца и модель MSSP для провайдеров услуг мониторинга. Итоговая конфигурация зависит от модели эксплуатации, количества источников, состава модулей и числа клиентских экземпляров.
К системе подключаются рабочие станции и серверы Windows и Linux, Active Directory, сетевое оборудование, СУБД, приложения, NGFW, средства защиты информации и другие компоненты инфраструктуры. Поддерживаются агентский и безагентный сбор, Syslog, SNMP и специализированные коннекторы.
Да, если источник передаёт журналы или телеметрию в доступном формате. Для него настраиваются разбор и нормализация событий. На пилоте проверяются состав полей, качество данных, фактическая нагрузка и возможность реализации требуемых сценариев обнаружения.
Да. SC SIEM поддерживает разбор и нормализацию событий. Наличие исходного сообщения в msg само по себе не означает отсутствия нормализации. Признаки, нужные для обнаружения, могут извлекаться при обработке источника и непосредственно в правилах корреляции. Состав доступных полей зависит от формата журнала и настройки обработки. На демонстрации полезно проверить на ваших событиях, какие поля доступны для поиска и как они используются в сценариях обнаружения.
Да. В SC SIEM используется готовая библиотека правил и мастер для создания собственных сценариев обнаружения. Правила могут учитывать последовательность событий, интервалы времени, значения полей и состояние объектов. Поддерживаются анализ текущего потока и повторная проверка архивных событий.
ИИ-ассистент помогает интерпретировать событие или инцидент, выделяет факты, формирует рекомендации и оценивает вероятность ложного срабатывания. Полное ИИ-расследование запускается оператором и дополняет карточку инцидента найденными связями и заключением. Окончательный вердикт и решение о реагировании остаются за специалистом информационной безопасности.
Да. Поддерживаются отечественные операционные системы и популярные дистрибутивы с открытым исходным кодом. Перед внедрением проверяются конкретная версия ОС, используемая СУБД, среда виртуализации и требования к отказоустойчивости.
Security Capsule SIEM имеет сертификат ФСТЭК России № 4735 по требованиям доверия 4 и включена в реестр российского ПО под номером 1139. Применимость в конкретной ГИС, ИСПДн, на объекте КИИ или в АСУ ТП определяется проектом системы защиты, категорией или классом объекта и совокупностью используемых мер.
Да. Модуль «ГосСОПКА» в SC SIEM поддерживает обмен с НКЦКИ информацией о компьютерных инцидентах по API. Перед внедрением согласуются схема подключения, технические условия и порядок информационного взаимодействия. Наличие модуля не заменяет организационные процедуры подключения заказчика.
SIEM и SOAR решают смежные задачи. SC SIEM собирает и коррелирует события, формирует инциденты, поддерживает расследование, статусы, ответственных и передачу данных во внешние системы. Необходимость отдельной SOAR определяется количеством систем, сложностью сценариев автоматического реагирования и требованиями конкретного SOC.
Для пользователей доступны отдельные траектории обучения операторов SOC, администраторов и специалистов продвинутого уровня. Используются учебный стенд, руководства, практические задания и плейбуки реагирования. Состав обучения и сопровождения согласуется при планировании внедрения.
Разберём ваши источники событий, оценим нагрузку и предложим архитектуру пилотного проекта.
Расписание вебинаров →Опишите инфраструктуру и задачу — поможем определить состав SC SIEM, вариант развёртывания, требования к ресурсам и сценарий пилотного проекта.